08/01/2026
¿Por qué la ciberseguridad es clave en Millacero?

Lukas Fuenzalida

4 minutos
Sabías que en Millacero tenemos un puesto de CISO. Si hiciste click, te apareció un video en Youtube de la canción Never Gonna Give You Up de Rick Astley y esa es una de las razones de porque se necesita un Chief Information Security Officer en una empresa, se debe proteger y educar a las personas para que puedan protegerse de acciones no deseadas.
En el día a día es normal verse ofuscado por la cantidad de información y la velocidad en que esta nos llega, cada día las plataforma y aplicaciones cambian en un abrir y cerrar de ojos y para colmo tenemos que estar al día con la tecnología porque sino te devaluas, te da FOMO o peor, puedes ser hackeado.
Para dar un poco de contexto, en el 2025 más de 100 mil millones de credenciales han sido comercializadas en mercados clandestinos (deepweb), siendo esto un 42% más que el 2023 (Fortinet threat landscape, 2025). Es decir, las probabilidades de que las credenciales de cualquiera de nosotros hayan sido comercializadas es altísima, haciendo que seamos más vulnerables a hackeos. Otro dato alarmante es que se registraron más de 97 mil millones de intentos de hackeos a nivel mundial (Fortinet threat landscape, 2025), esto se viene dado a la baja de costos computacionales, la mayor facilidad de automatizar procesos, al crecimiento de la IA, entre otros.
En resumen, hay más ataques y debemos estar mejor preparados, pero muchas veces eso no depende de uno como persona, sino de las plataformas que utilizamos. Por ejemplo, los bancos cada vez son más rigurosos, desconfiados y complicados de trabajar, necesitan estar 100% seguros de que la persona tratando de depositar/retirar dinero es quien dice ser y que además pueda hacerlo, porque de lo contrario ellos deben asumir la responsabilidad por prestar un mal servicio.
Por lo anterior, en Millacero existe el puesto de CISO, para hacer más seguro, robusto y escalable la infraestructura de Millacero. Específicamente, esta persona se encarga de aplicar políticas restrictivas a firewalls, bloquear flujos de datos anómalos, monitorear los servicios entregados, optimizar la infraestructura, de cumplir con la ley de protección de datos, entre otros.
Lamentablemente, no todo depende de Millacero, hay muchas formas en las que si un hacker vulnera a un usuario éste pueda tener acceso a las mismas funcionalidades que se les entregan (apertura de puertas, generación de códigos QR, enrolamiento de patente, etc), es por esto que dejaré un par de simples tips para la seguridad de todos:
• No deposites dinero al príncipe de Nigeria, nunca te deposita de vuelta.
• Hoy en día la IA está muy fuerte es muy fácil replicar la voz e imagen de una persona, por lo que si una persona conocida te habla de forma extraña, lo mejor es corroborar la información por un medio más seguro (una llamada telefónica, preguntarle a alguien que pueda saber el paradero, etc). Otro tip muchas veces, los hackers dejan de molestar cuando uno les dice que ya los “pilló”, ellos prefieren no invertir mucho tiempo en personas mas difíciles y van hacia objetivos más fáciles (abuela, si ves este blog, no estoy en la cárcel de Malasia).
• En caso de robo de celular, bloquear el celular (buscar mi iphone, bloquear android), luego cambiar las contraseñas de servicios más sensibles (banco, mercadolibre, Millacero, Sii, clave única, etc).
• Elegir distintas contraseñas para distintos sitios, es normal colocar la misma contraseña para todo, pero si se vulneran tus credenciales, estas pueden servir para más aplicaciones o páginas web.
• Ojalá, cambiar las contraseñas más importantes (bancos) cada cierto tiempo, cada 3 meses u otros.
• Utilizar MFA para aplicaciones importantes (y que lo permitan), por ejemplo, los bancos tienen la tarjeta de coordenadas, DigiPass y PinPass para esto, otras aplicaciones también las tienen, es conveniente activarlo.
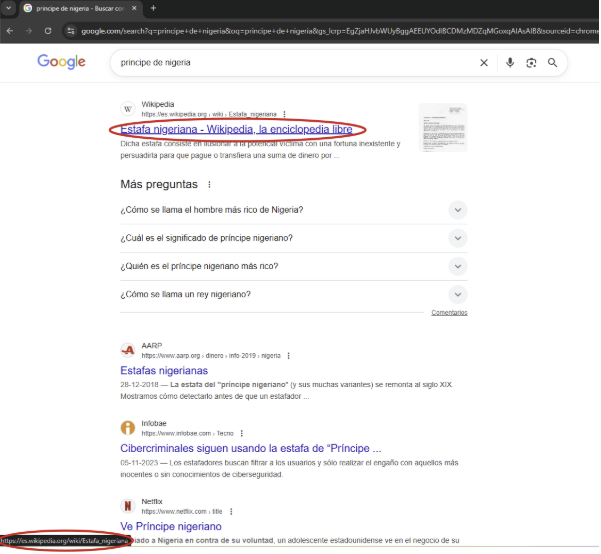
• No hacer click en links desconocidos. Un truco bueno para saber hacia dónde nos lleva un link es colocar el mouse sobre el link y ver si el link efectivamente dice ser (adjunto ejemplo abajo), si aún tienes alguna duda, puedes revisar en la página virustotal.com (si, pésimo nombre para la página), esta página te permite colocar links y archivos para que los examinen y te digan si los antivirus más conocidos encuentran algo raro.
• No instales programas grátis, nada en la vida es gratis ?. Muchas veces esos programas que son crackeados son programas que fueron vulnerados por hackers para saltarse la validación de licencias (Office, Adobe, etc) y lo que ellos obtienen a cambio es que tu instales un virus en tu computador, que hace ese virus? Depende de cada hacker así que si no quieres que tu computador cambie el teclado a ruso un martes a las 14:00 pm, no instales programas crackeados. Como alternativa, existen licencias OEM, puedes investigar más sobre esto, pero estas son licencias mucho más baratas, limitadas a un programa en particular (versión) y a un computador en particular. Por ejemplo, nosotros compramos los programas de Office en tulicenciaoriginal.com (los nombres malos no paran).
• No permitas que nadie de desconfianza se conecte a tu computador usando aplicaciones como Anydesk, TeamViewer, u otros. Estas aplicaciones que permiten conectarse remotamente a tu computador son grandes factores de vulnerabilidad, solamente úsalo con gente en quien confíes.
• Si sospechas que algo está raro, da un paso atrás y pídele a alguien que vea el caso contigo, muchas veces necesitas otra mirada para discernir entre lo normal y extraño. Una vez a una amiga le llegó un mail diciendo que la habían grabado haciendo cosas indebidas mientras ella veía cosas indebidas y que querían Bitcoin a cambio de su silencio, cuento corto, mi amiga del Opus Dei juró nunca haber hecho eso y con eso quedó claro que era una extorsión masiva que se le hacía a gente de ese sector (también le llegó a su papá, pero yo no respondo por él).
Si por algún motivo te sientes muy vulnerable, carece de conocimientos o simplemente quieres aprender más en materia de ciberseguridad, puedes hacer un pequeño curso online grátis de Fortinet (prometo que este link es real, Introduction to the Threat Landscape 3.0 Self-Paced) en donde se enseñan los principios esenciales de la ciberseguridad y obtienes la certificación NS1 (las demás NS son más técnicas para operadores de firewall).
Para no alargar más este blog, Millacero está haciendo todo el trabajo posible para que la infraestructura no pueda ser vulnerada y sus residentes puedan disfrutar del servicio sin preocuparse de estos temas, pero la responsabilidad de la ciberseguridad viene tanto por parte de la empresa como del usuario y como empresa nos comprometemos a proteger y educarlos en materia de ciberseguridad.
Comparte este artículo